

企業による情報漏洩やサイバー攻撃の公表が相次いでいる。9月25~29日に公表や続報があった事案だけでも、画像共有サービス「Gyazo」では約2362万件のユーザーデータへの影響が明らかになり、タイムズカーでも約660万アカウントの情報が第三者に取得された。このほか、ファインズ、セイコーマート、OZmall、東京メトロ、集英社、ニッポンレンタカー、レゴランド・ジャパンなどでも、不正アクセスや情報漏洩の可能性が相次いで公表された。
情報漏洩発生時にも大切なのは危機管理広報だ。発覚直後に原因や被害範囲の全容を把握することは難しい中、情報の出し方が重要になる。過去のサイバー攻撃や情報漏洩への対応を見ると、技術面だけでなく「何を、いつ、どう伝えるか」を事前に決めておくことの重要性が浮かび上がる。
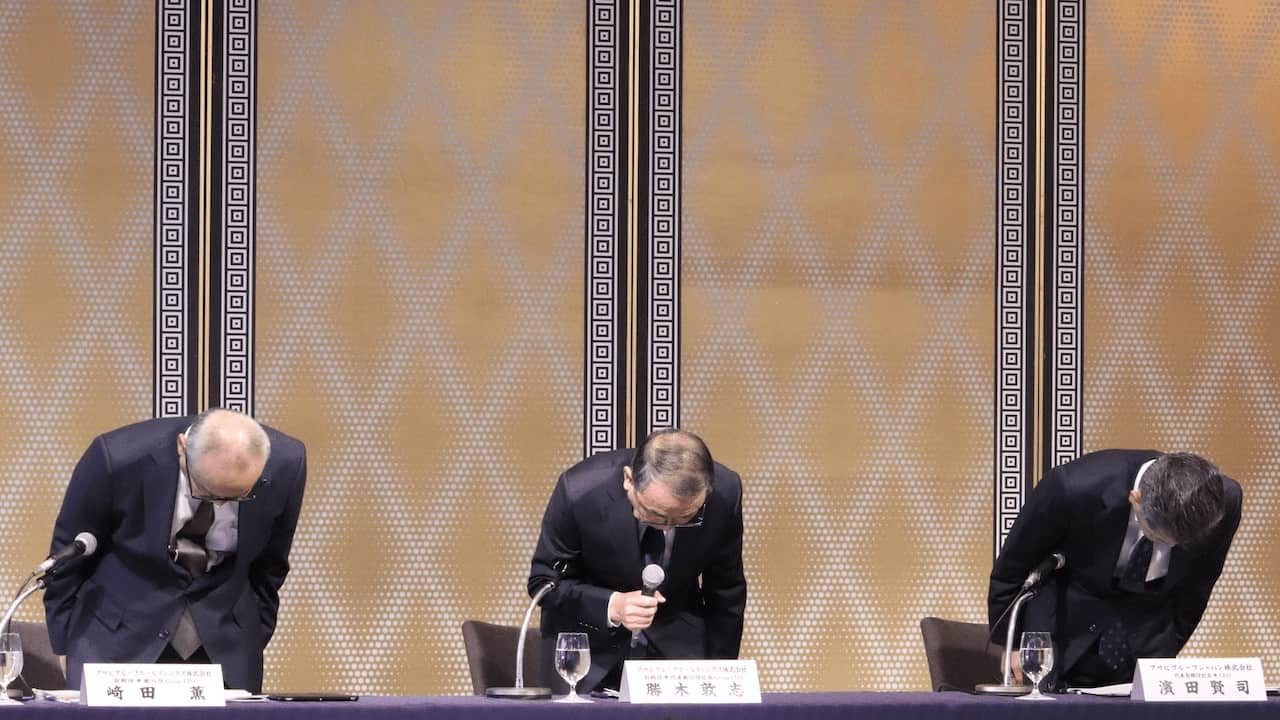
昨年9月29日に発生したサイバー攻撃に起因するシステム障害について謝罪する、アサヒグループHDの勝木敦志社長兼CEO(中央)。同年11月27日の調査報告会の様子
第1報はいち早く出す
サイバー攻撃発生後の対応で注目を集めたのはKADOKAWAだ。同社は2024年6月に大規模なサイバー攻撃を受け、システム障害が発生した。
第1報を公表したのは障害発生の翌日午前。この時点では、サイバー攻撃を受けた「可能性が高い」という段階で、被害の全容は判明していなかった。さらに、自社の公式サイトが使用できなくなっていたため、PR TIMESにリリースを掲載し、公式Xからも発信。第1報から2日後には臨時サイトを立ち上げ、その後の情報発信拠点とした。
その後もKADOKAWAは、リリースに加えて夏野剛CEOのビデオメッセージなどを発信。子会社ドワンゴの公式サイトにはサイバー攻撃に関するFAQを設置した。調査や復旧の進展に合わせ、利用者が必要とする情報を追加していった。
サイバー攻撃のように調査に時間を要する事案では、全容解明を待つのではなく、その時点で確認できている情報を段階的に示すことが重要になる。
このほど発覚したカーシェアリングサービス「タイムズカー」への不正アクセス事案でも、運営会社のパーク24は不正アクセスを検知した9月25日に「個人情報が外部に漏洩した可能性がある」と第1報を出し、調査を継続。28日の第2報で約660万アカウントの情報が実際に第三者に取得されていたことを明らかにした。